Sicurezza agenti AI: come prevenire violazioni in azienda
Come evitare accessi non autorizzati e violazioni di sicurezza con agenti AI nelle PMI. Misure concrete per compliance e protezione dati.
Per evitare violazioni di sicurezza con agenti AI, serve integrare controlli di accesso, tracciamento delle attività e validazione dei risultati. Un agente AI non supervisionato è un rischio: ogni esecuzione va registrata e ogni dato sensibile protetto.
Un agente AI che accede a dati riservati senza controllo è un rischio reale, non un’ipotesi. Un errore di configurazione o una falla nei permessi possono esporre l’azienda a violazioni costose e perdita di fiducia.
Cosa succede senza controllo sugli agenti AI
Quando un agente AI viene lasciato senza supervisione, può accedere a informazioni che non dovrebbe vedere o compiere azioni non autorizzate. Nel settore dei servizi finanziari, ad esempio, un accesso incontrollato può significare la fuga di dati sensibili dei clienti o la manipolazione di transazioni. Un caso noto: agenti AI open source integrati senza verifiche hanno permesso a utenti esterni di vedere dati interni. In un’azienda di servizi, basta una configurazione sbagliata per generare danni reputazionali e sanzioni.
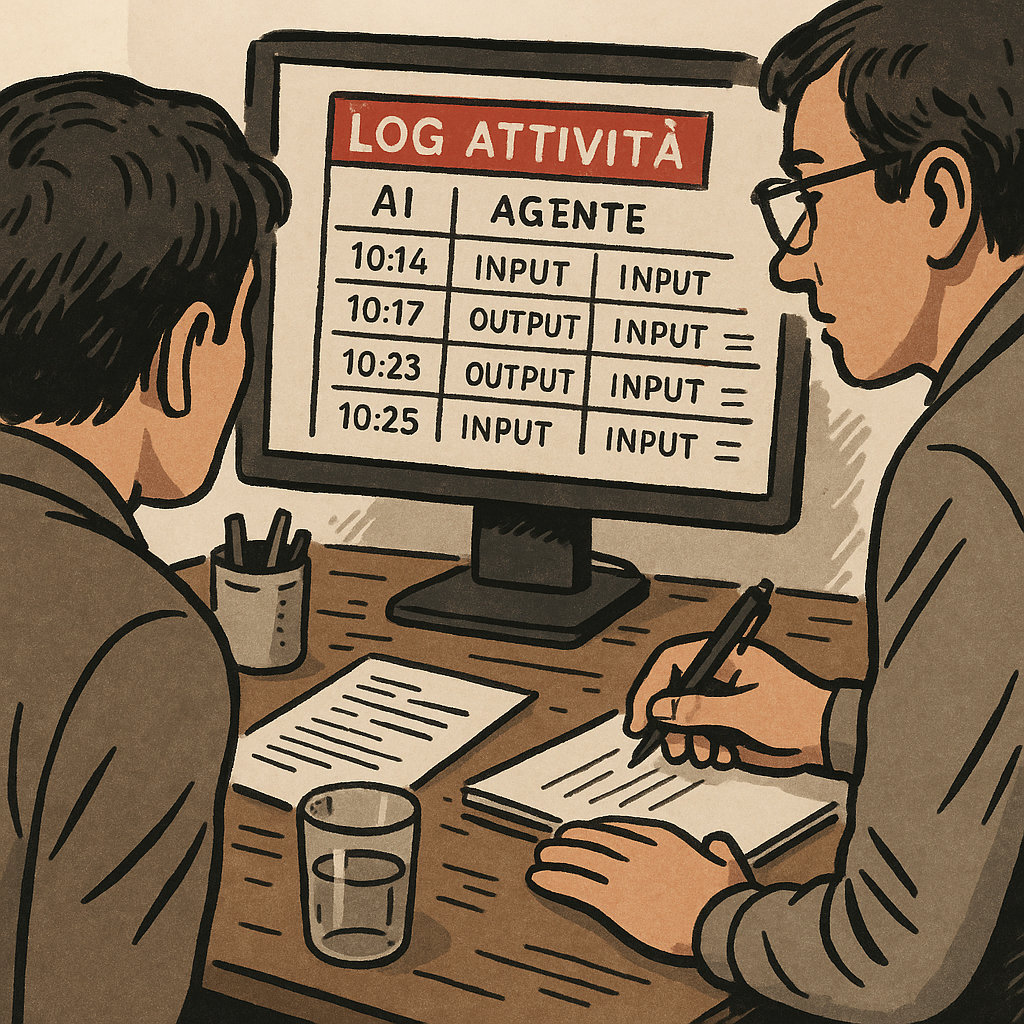
Supervisione umana e tracciamento: la regola base
Ogni attività di un agente AI deve essere tracciata: input, output, tempi, esito. Questo non è un dettaglio tecnico ma una misura di sicurezza. Se un agente modifica dati o accede a un sistema, serve sapere chi ha fatto cosa e quando. Nel mondo dei servizi finanziari, ogni operazione non tracciata può essere un punto debole: la supervisione umana riduce il rischio di errori e abusi, e permette di intervenire subito in caso di anomalie.
Controlli di accesso e separazione dei compiti
Un agente AI deve avere solo i permessi strettamente necessari al suo compito. Niente accesso generalizzato ai dati aziendali. Ad esempio, se automatizza la verifica di un documento, vede solo quel documento, non l’intero archivio. Nei servizi, una separazione netta tra chi genera i dati, chi li valida e chi li usa riduce il rischio che un singolo errore comprometta tutto il sistema. La compliance normativa richiede queste misure.
Cosa non fare: agenti AI lasciati liberi in produzione
Integrare agenti AI senza un sistema di controllo è l’errore più grave. Non basta “fidarsi” della piattaforma, serve poter dimostrare che ogni operazione è stata autorizzata e registrata. Nel settore dei servizi, un agente AI lasciato libero può generare risposte automatiche sbagliate, inviare dati sensibili o eseguire azioni che nessuno ha richiesto. La sicurezza si costruisce sulle regole, non sulla buona fede.
Che cos’è: Sicurezza agenti AI
La sicurezza agenti AI è l’insieme di misure tecniche e organizzative che impediscono accessi non autorizzati, tracciano ogni attività e garantiscono la conformità normativa nell’uso di agenti AI con supervisione umana.
Domande frequenti
Quali rischi comporta un agente AI senza controllo?
Può accedere a dati riservati, compiere azioni non autorizzate e generare violazioni di sicurezza difficili da rilevare.
Come si garantisce la compliance normativa con agenti AI?
Tracciando ogni operazione, limitando i permessi e assicurando la supervisione umana su ogni attività critica.
È sufficiente affidarsi a piattaforme AI commerciali?
No. Anche le piattaforme più note possono avere falle: serve sempre integrare controlli interni e verificare ogni accesso.
Cosa succede se un agente AI commette un errore?
Se tracciato, l’errore è identificabile e correggibile. Senza tracciamento, può passare inosservato e causare danni maggiori.
Leggi anche
Bozza prodotta dalla pipeline editoriale di Brainvision OS e riletta da una persona prima della pubblicazione.